Domain cosmoscoin.de kaufen?
Wir ziehen mit dem Projekt
cosmoscoin.de um.
Sind Sie am Kauf der Domain
cosmoscoin.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cosmoscoin.de kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
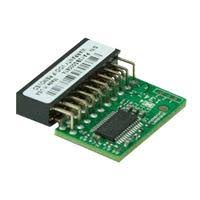

Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9670H-TPM-security
Top-Angebote
Produkte zum Begriff Supermicro-AOM-TPM-9670H-TPM-security:
-
Supermicro Add-on Modul AOM-TPM-9670H, Server ZubehörDas Supermicro AOM-TPM-9670H-O ist ein horizontales TPM-2.0-Modul mit SPI-Fähigkeit, das für erweiterte hardwarebasierte Sicherheit in Computersystemen entwickelt wurde. Dieses Modul unterstützt den Trusted Platform Module 2.0-Standard und bietet sichere kryptografische Funktionen wie Schlüsselerzeugung, -speicherung und -authentifizierung zum Schutz sensibler Daten und zur Gewährleistung der Systemintegrität. Es ist mit einer breiten Palette von Motherboards und Embedded-Systemen kompatibel, was es für Anwendungen in Servern, Workstations und industriellen Umgebungen geeignet macht, in denen Datensicherheit kritisch ist. Das Modul verfügt über einen kompakten horizontalen Formfaktor zur einfachen Integration in bestehende Hardwarekonfigurationen mit Massen, die für Standard-Befestigungskonfigurationen ausgelegt sind. Aus hochwertigen Materialien gefertigt, bietet es zuverlässige Leistung und Haltbarkeit unter typischen Betriebsbedingungen bei einem Gewicht von etwa 91 Gramm. Dieses Produkt ist Teil der vertrauenswürdigen Komponentenreihe von Supermicro, die für präzises Engineering und die Einhaltung von Industriestandards bekannt ist. Es enthält keine zusätzliche Software oder Zubehörteile und konzentriert sich ausschliesslich auf die Verbesserung der Hardwaresicherheit. Ideal für IT-Fachleute, Systembauer und Organisationen, die ihre Cybersicherheitsmassnahmen ohne komplexe Installationen stärken möchten.54,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jongeling, Peer: Emil:iaEmil:ia , "Es ist irgendwie verrückt, wie sicher man sich bei einer Entscheidung fühlen kann. Sicher, dass man sich nie Umentscheiden wird. Doch das einzig sichere im Leben ist Veränderung." Peer Jongeling legt nach ihrem 2020 bei Jaja erschienenem Werk "Hattest du eigentlich schon die Operation" zum Thema Transgender, nun eine umfangreiche Graphic Novel vor. In dieser Geschichte erfahren wir, wie sich der introvertierte Transmann Emil in seinem weiblichen Körper nicht zuhause fühlt und sich auf dem Weg einer Transition in sein eigenes Geschlecht befindet. Der Entschluss zu seiner so lang ersehnten Brustangleichung ist geprägt durch Zweifel, Zwiegespräche mit dem eigenen Spiegelbild, den Kampf um Akzeptanz im eigenen Umfeld und den Austausch mit seinem besten Freund Ari. Hinzu kommt noch die neue Mitbewohnerin Lisa, die in Emils Augen wunderschön und selbstbewusst ist, aber seine Welt komplett auf den Kopf stellt. Was genau steckt eigentlich hinter seiner Geschlechtsidentität? Was kann eine Operation verändern? Und wie geht man damit um, vielleicht einen riesigen Fehler gemacht zu haben? Mit grafischem Stil und ausdrucksstarkem Charakterdesign, erzählt Peer Jongeling in ihrem Comic halb fiktiv, halb autobiografisch von einer Transition, einer Detransition und einer Rückkehr in ein neues Leben und wirft dabei die Frage auf, was , Differentialgetriebe > Differentiale & Teile , Erscheinungsjahr: 20221003, Produktform: Kartoniert, Autoren: Jongeling, Peer, Seitenzahl/Blattzahl: 164, Abbildungen: 164, Keyword: Detransition; Geschlechtsumwandlung; Transgender; Transition; queer, Fachschema: Sozialwissenschaften~Wissenschaft / Sozialwissenschaften, Fachkategorie: Gesellschaft und Sozialwissenschaften, Warengruppe: TB/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Graphic Novels und Comics: Formate, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jaja Verlag, Verlag: Jaja Verlag, Verlag: Khn, Annette, Länge: 236, Breite: 167, Höhe: 16, Gewicht: 402, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff Supermicro-AOM-TPM-9670H-TPM-security:
-
Supermicro Add-on Modul AOM-TPM-9670H, Server ZubehörDas Supermicro AOM-TPM-9670H-O ist ein horizontales TPM-2.0-Modul mit SPI-Fähigkeit, das für erweiterte hardwarebasierte Sicherheit in Computersystemen entwickelt wurde. Dieses Modul unterstützt den Trusted Platform Module 2.0-Standard und bietet sichere kryptografische Funktionen wie Schlüsselerzeugung, -speicherung und -authentifizierung zum Schutz sensibler Daten und zur Gewährleistung der Systemintegrität. Es ist mit einer breiten Palette von Motherboards und Embedded-Systemen kompatibel, was es für Anwendungen in Servern, Workstations und industriellen Umgebungen geeignet macht, in denen Datensicherheit kritisch ist. Das Modul verfügt über einen kompakten horizontalen Formfaktor zur einfachen Integration in bestehende Hardwarekonfigurationen mit Massen, die für Standard-Befestigungskonfigurationen ausgelegt sind. Aus hochwertigen Materialien gefertigt, bietet es zuverlässige Leistung und Haltbarkeit unter typischen Betriebsbedingungen bei einem Gewicht von etwa 91 Gramm. Dieses Produkt ist Teil der vertrauenswürdigen Komponentenreihe von Supermicro, die für präzises Engineering und die Einhaltung von Industriestandards bekannt ist. Es enthält keine zusätzliche Software oder Zubehörteile und konzentriert sich ausschliesslich auf die Verbesserung der Hardwaresicherheit. Ideal für IT-Fachleute, Systembauer und Organisationen, die ihre Cybersicherheitsmassnahmen ohne komplexe Installationen stärken möchten.54,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jongeling, Peer: Emil:iaEmil:ia , "Es ist irgendwie verrückt, wie sicher man sich bei einer Entscheidung fühlen kann. Sicher, dass man sich nie Umentscheiden wird. Doch das einzig sichere im Leben ist Veränderung." Peer Jongeling legt nach ihrem 2020 bei Jaja erschienenem Werk "Hattest du eigentlich schon die Operation" zum Thema Transgender, nun eine umfangreiche Graphic Novel vor. In dieser Geschichte erfahren wir, wie sich der introvertierte Transmann Emil in seinem weiblichen Körper nicht zuhause fühlt und sich auf dem Weg einer Transition in sein eigenes Geschlecht befindet. Der Entschluss zu seiner so lang ersehnten Brustangleichung ist geprägt durch Zweifel, Zwiegespräche mit dem eigenen Spiegelbild, den Kampf um Akzeptanz im eigenen Umfeld und den Austausch mit seinem besten Freund Ari. Hinzu kommt noch die neue Mitbewohnerin Lisa, die in Emils Augen wunderschön und selbstbewusst ist, aber seine Welt komplett auf den Kopf stellt. Was genau steckt eigentlich hinter seiner Geschlechtsidentität? Was kann eine Operation verändern? Und wie geht man damit um, vielleicht einen riesigen Fehler gemacht zu haben? Mit grafischem Stil und ausdrucksstarkem Charakterdesign, erzählt Peer Jongeling in ihrem Comic halb fiktiv, halb autobiografisch von einer Transition, einer Detransition und einer Rückkehr in ein neues Leben und wirft dabei die Frage auf, was , Differentialgetriebe > Differentiale & Teile , Erscheinungsjahr: 20221003, Produktform: Kartoniert, Autoren: Jongeling, Peer, Seitenzahl/Blattzahl: 164, Abbildungen: 164, Keyword: Detransition; Geschlechtsumwandlung; Transgender; Transition; queer, Fachschema: Sozialwissenschaften~Wissenschaft / Sozialwissenschaften, Fachkategorie: Gesellschaft und Sozialwissenschaften, Warengruppe: TB/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Graphic Novels und Comics: Formate, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jaja Verlag, Verlag: Jaja Verlag, Verlag: Khn, Annette, Länge: 236, Breite: 167, Höhe: 16, Gewicht: 402, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,20,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Ähnliche Suchbegriffe für Supermicro-AOM-TPM-9670H-TPM-security
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.